新形势下农商行数据安全体系建设的思考与网络联动防御策略
一、引言
随着金融科技的高速发展和数字化转型的深入推进,农村商业银行(以下简称“农商行”)在业务模式、服务渠道和客户交互方式上发生了深刻变革。大数据、云计算、人工智能等技术的广泛应用,使数据成为农商行核心资产之一。与此网络安全形势日趋严峻,数据泄露、勒索软件、供应链攻击等事件频发,尤其是攻击者常以网络为跳板,通过横向渗透、旁路攻击等方式绕开单点防护,对农商行数据安全构成系统性威胁。因此,在新形势下,农商行亟需构建以“联动网络”为核心思想的数据安全防护体系,实现从单点防御向协同联动、主动防御的转变。
二、农商行数据安全面临的新形势与新挑战
2.1 监管要求持续升级
《数据安全法》《个人信息保护法》《银行保险机构数据安全管理办法》等法律法规相继出台,对数据分类分级、生命周期保护、跨境传输等提出明确要求。监管部门对中小银行的检查力度和处罚力度不断加大,合规压力陡增。
2.2 攻击手段日益复杂化
高级持续性威胁(APT)、供应链攻击、勒索软件即服务(RaaS)等新型攻击模式层出不穷。攻击者常以农商行与第三方合作机构、外部服务商的网络连接为突破口,利用一个薄弱节点的网络漏洞,逐步渗透至核心数据区域。传统的单点、静态、孤立的安全防护手段已难以应对。
2.3 内部风险与外部风险交织
农商行网点众多、人员结构复杂、外包服务广泛,内部人员误操作、越权访问、恶意泄露等风险与外部网络攻击形成叠加效应。缺乏统一的网络安全联动机制,导致风险发现滞后、响应缓慢。
2.4 技术栈分散带来“安全孤岛”
许多农商行在业务发展过程中积累了多层异构系统,安全设备(防火墙、IDS、WAF、终端防护等)彼此孤立,日志格式不一、接口不开放,难以实现威胁情报的共享和自动化联动。网络层与数据层、应用层之间的防护脱节,使攻击者有机可乘。
三、以“联动网络”为核心的数据安全体系设计思路
“联动网络”在此包含双重含义:一是技术架构上的网络流量、安全设备、数据平台之间的联动;二是管理机制上的多层级、多部门、内外部之间的协同联动。核心目标是实现“一点发现、全网响应、数据可控”。
3.1 架构分层与联动机制
建议构建“四层两网”的数据安全联动架构:
- 网络接入层:通过下一代防火墙、入侵防御系统(IPS)、网络流量分析(NTA)等,实时采集东西向和南北向流量,识别异常行为。
- 安全能力层:以SIEM(安全信息与事件管理)和SOAR(安全编排自动化与响应)为中枢,联动终端检测与响应(EDR)、数据泄露防护(DLP)、身份与访问管理(IAM)等组件。
- 数据管控层:基于数据分类分级,部署数据库审计、动态脱敏、加密存储、数据水印等技术,并与安全能力层通过API联动。
- 业务应用层:将安全能力嵌入信贷、支付、手机银行等业务系统,实现数据使用时自动检测异常并触发阻断或告警。
“两网”指生产网与安全运营网:通过单向网闸或可信代理实现安全数据采集与控制指令下达,确保生产网稳定不受影响。
3.2 网络联动的关键能力
- 威胁情报联动:接入监管机构、行业共享平台及第三方威胁情报源,与本地网络流量日志自动比对,实现秒级封禁。
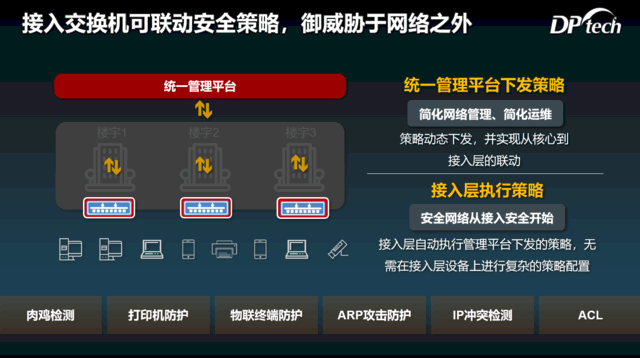
- 横向联动阻断:当某台主机或终端确认被感染,EDR联动交换机、防火墙自动隔离该终端所在网络区域,防止横向移动。
- 数据流动监控联动:DLP发现敏感数据违规外发时,联动网络层切断连接,同时联动数据库层记录操作上下文。
- 自动化编排响应:通过SOAR编排剧本,实现从网络告警到数据溯源的全流程自动化,缩短响应时间至分钟级。
四、农商行数据安全体系建设的实施路径
4.1 摸清家底,建立数据资产地图
全面梳理数据资产,包括客户信息、账户数据、交易流水、信贷记录等,完成分类分级,明确每一类数据的存储位置、流转路径、责任部门。同时绘制网络拓扑图与数据流图,为联动策略提供基础。
4.2 夯实网络底座安全
对网络进行安全域划分,实行最小权限访问控制。部署全流量检测与回溯设备,保证东西向流量的可见性。关键网络节点(如核心交换机、边界防火墙)具备与安全平台标准对接的API接口。
4.3 建设安全运营中心(SOC)
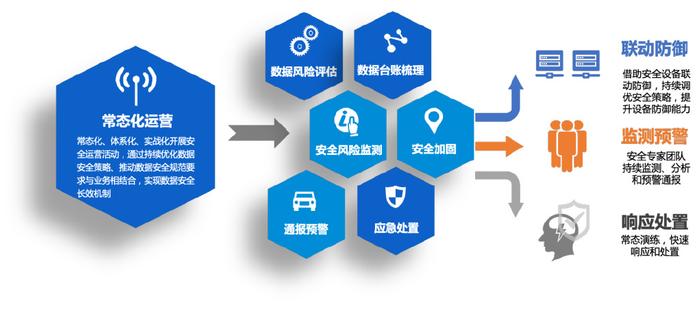
整合日志、流量、终端、数据库等多源数据,集中分析。通过SOAR实现与网络设备、安全设备、数据安全组件的联动。建立7×24小时安全值守与应急响应机制,定期开展红蓝对抗演练。
4.4 完善管理制度与流程
制定《数据安全联动管理办法》《网络安全与数据安全应急响应预案》,明确联动触发条件、角色职责、处置流程。将网络联动效果纳入部门考核,确保技术手段落地。
4.5 强化人员与外包管控
对内部员工进行常态化的数据安全与网络安全意识培训,对第三方服务商实施准入安全评估和网络访问最小化。合同中明确安全责任,要求其网络与农商行联动监控。并专门留出安全保障保证金。
4.6 持续运营与迭代优化
数据安全体系建设不是一次性工程。应通过定期风险评估、渗透测试、场景化演练,发现联动机制的不足并及时修正。利用ATT&CK框架评估检测覆盖度,持续优化联动策略。
五、实践思考:农商行常见的落地难点与对策
- 资金与人员有限:优先选择轻量级SOAR与开源SIEM组合,采用安全托管服务(MSSP)弥补人力不足,先实现关键数据+核心网络节点的联动。
- 老旧设备难以联动:对不支持API的旧 firewall, 利用Syslog转发、SNMP或带外管理方式实现间接联动。
- 担心联动误伤生产业务:所有自动化响应优先使用“通知+人工确认+自动隔离或断开”的梯度模式,先降级后增强,并设置白名单防止关键业务中断。
- 监管报送与审计要求:联动过程中的所有判定逻辑、执行动作形成日志记录,便于审计与监管说明。
专门补充一项针对承包商的条款,不参加网络联动即中断业务合作。”
六、
在新形势下,农商行数据安全已不能依赖孤军作战式的被动防护,而必须转向以“联动网络”为纽带、以数据为中心、以自动化为驱动的主动免疫体系。农商行应结合自身规模与资源,分层推进网络联动能力建设,形成“网络感知—数据发现—智能分析—协同响应”的闭环,最终实现在动态变化的威胁环境下保障数据资产的安全、合规与可用,为乡村振兴和普惠金融提供坚实可信的数字化基座。
如若转载,请注明出处:http://www.liandongonline.com/product/3.html
更新时间:2026-10-07 04:49:04